Kubernetes as a Service
Déployez, faites évoluer et gérez vos applications conteneurisées instantanément
Plateforme Kubernetes de niveau entreprise
Cloud Acropolis Kubernetes as a Service fournit une plateforme de conteneurs prête pour la production qui vous permet de déployer, faire évoluer et gérer vos applications conteneurisées facilement. Construite sur des technologies et meilleures pratiques leaders du secteur, notre plateforme garantit 99,99% de disponibilité d'infrastructure tout en simplifiant vos opérations de conteneurs.
Forfaits Kube-DC Cloud
vCPU dédiés, stockage NVMe sur Ceph, une IPv4 publique dédiée et des clusters Kubernetes imbriqués dans chaque forfait. Choisissez une durée d'engagement plus longue pour réduire le prix mensuel.
Dev Pool
Pour le développement et les tests
- 4 vCPU dédiés
- 8 GB RAM
- 60 GB stockage NVMe
- 20 GB stockage objet
- 1 IPv4 publique dédiée
Pro Pool
- 8 vCPU dédiés
- 24 GB RAM
- 160 GB stockage NVMe
- 100 GB stockage objet
- 1 IPv4 publique dédiée
Scale Pool
- 16 vCPU dédiés
- 56 GB RAM
- 320 GB stockage NVMe
- 500 GB stockage objet
- 3 IPv4 publique dédiée
Dev Pool + GPU
- 4 vCPU dédiés
- 8 GB RAM
- 60 GB stockage NVMe
- 20 GB stockage objet
- 1 IPv4 publique dédiée
- 25% NVIDIA V100 partagé (8 GB VRAM)
Pro Pool + GPU
- 8 vCPU dédiés
- 24 GB RAM
- 160 GB stockage NVMe
- 100 GB stockage objet
- 1 IPv4 publique dédiée
- 50% NVIDIA V100 partagé (16 GB VRAM)
Scale Pool + GPU
- 16 vCPU dédiés
- 56 GB RAM
- 320 GB stockage NVMe
- 500 GB stockage objet
- 3 IPv4 publique dédiée
- 100% NVIDIA V100 partagé (32 GB VRAM)
GPU partagé : la tranche de mémoire est appliquée pour chaque charge de travail ; la part de calcul est coopérative et ne constitue ni une garantie de performance ni une frontière de sécurité. Le GPU partagé est destiné aux conteneurs et ne peut pas être attaché à des machines virtuelles.
Inclus dans chaque forfait : clusters Kubernetes imbriqués (KubeVirt), bande passante illimitée de 1 Gbit/s, stockage Ceph sur NVMe et support 24h/24 et 7j/7 par e-mail et ticket avec un MTTR de 4 heures. Les prix sont indiqués en euros par mois.
Automatisé par défaut
Kube-DC automatise l'observabilité, le HTTPS, l'émission des certificats, les sauvegardes et les opérations du cycle de vie des services, pour que vous consacriez votre temps à vos applications plutôt qu'à l'infrastructure.
Une couche de services unique
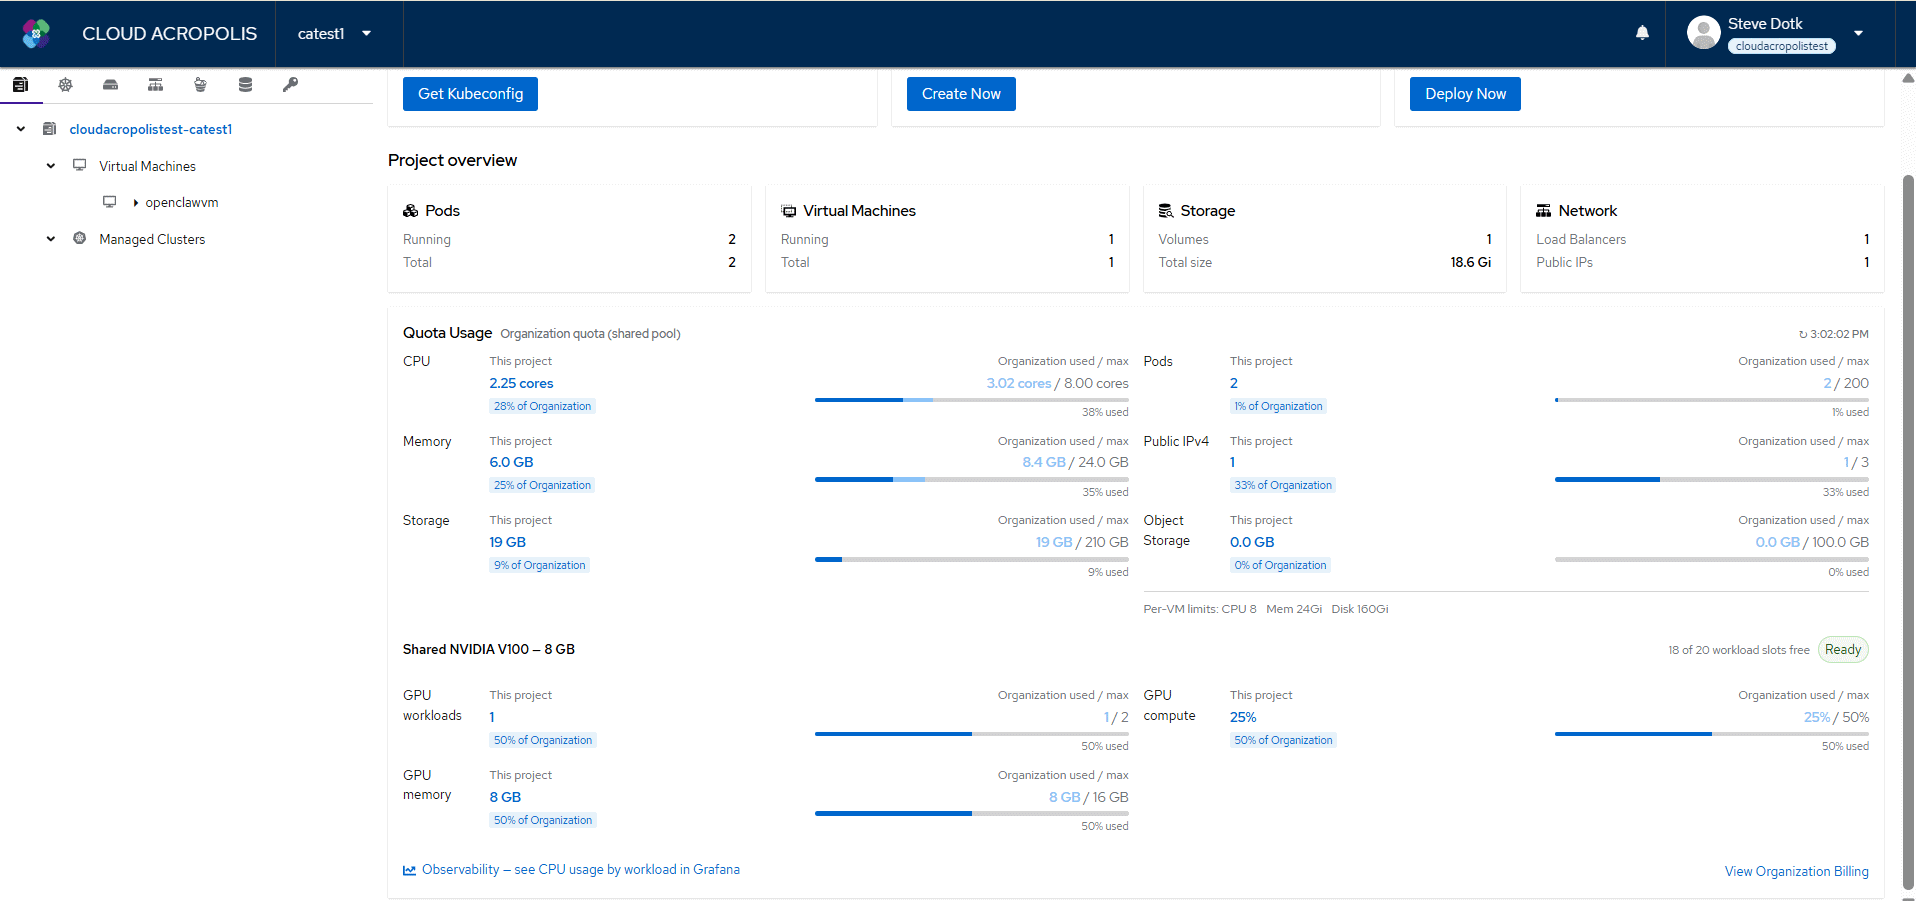
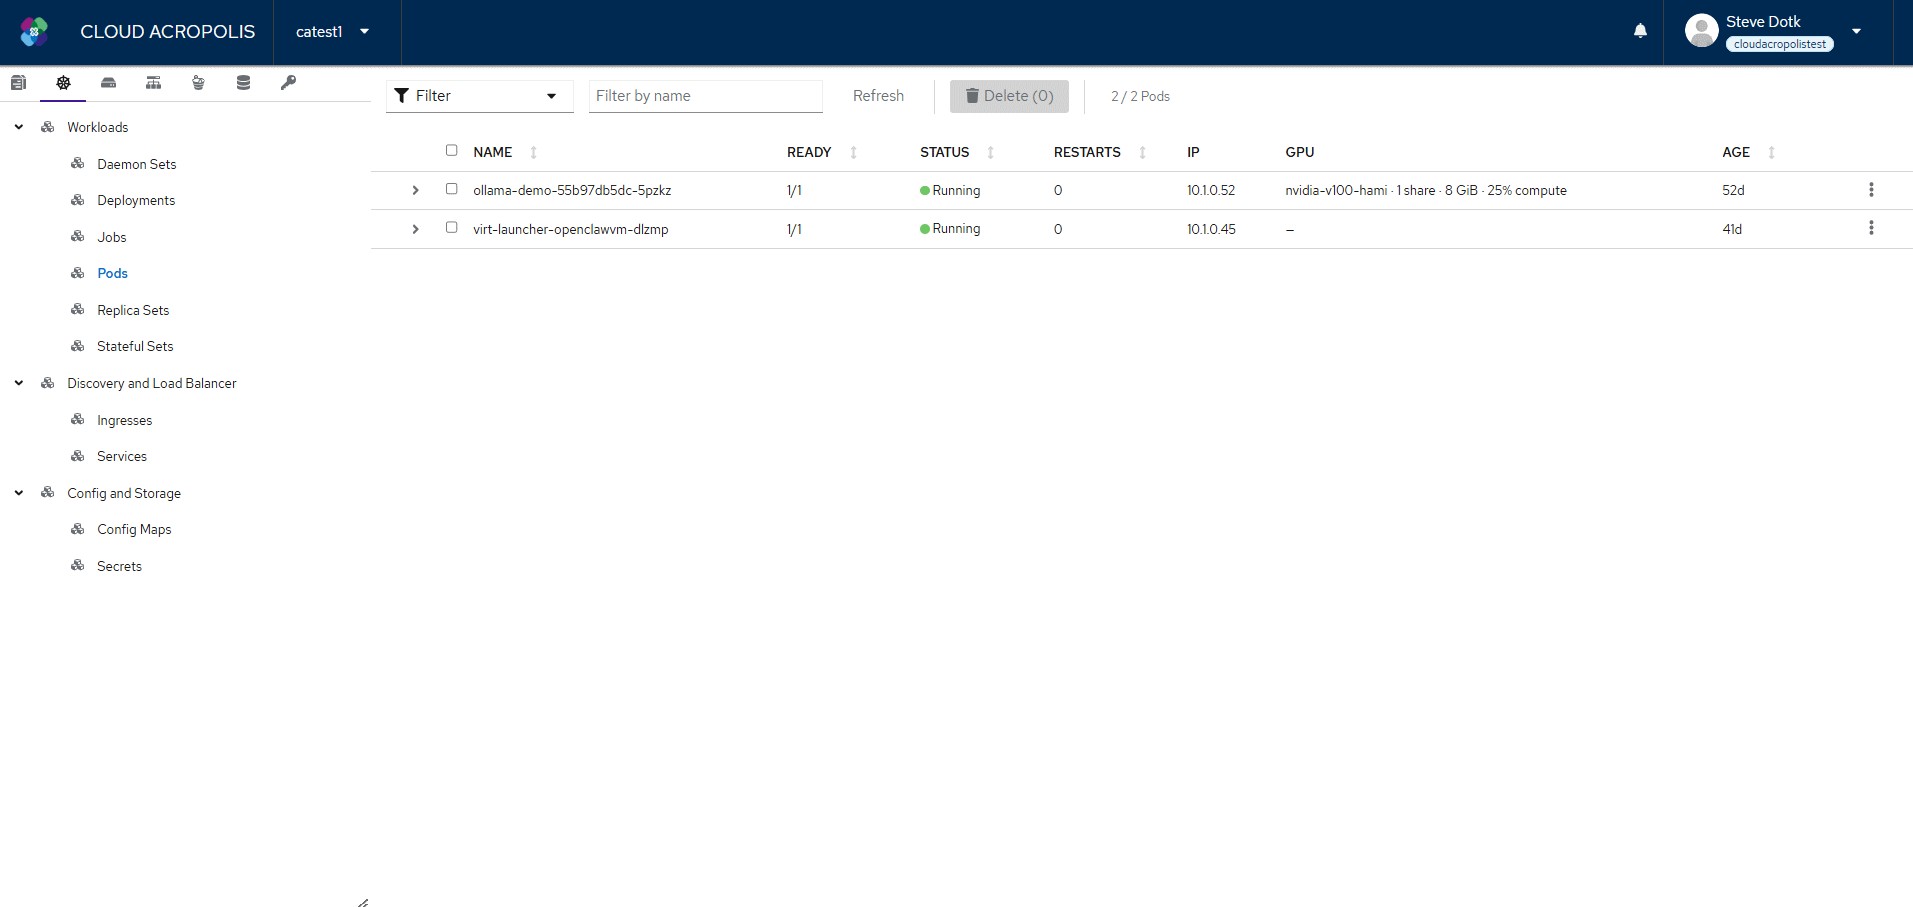
Un seul modèle de politiques, un seul système de quotas et une seule vue d'utilisation pour les clusters, les machines virtuelles, le stockage et le GPU. Travaillez depuis l'interface web, l'API ou kubectl.
Pools de workers
Créez un cluster géré et dimensionnez chaque pool de workers en CPU, mémoire et disque. Les plans de contrôle sont hébergés pour vous et les mises à niveau restent sous votre contrôle.
Mise à l'échelle automatique
Définissez des limites de mise à l'échelle par pool de workers et faites évoluer les pods avec un HorizontalPodAutoscaler. Metrics-server est préinstallé dans les clusters gérés.
Utilisation des ressources
Répartissez votre pool entre les équipes grâce aux quotas par projet et consultez en une seule vue la consommation des quotas, les charges de travail en cours et l'allocation réseau.
Réseau
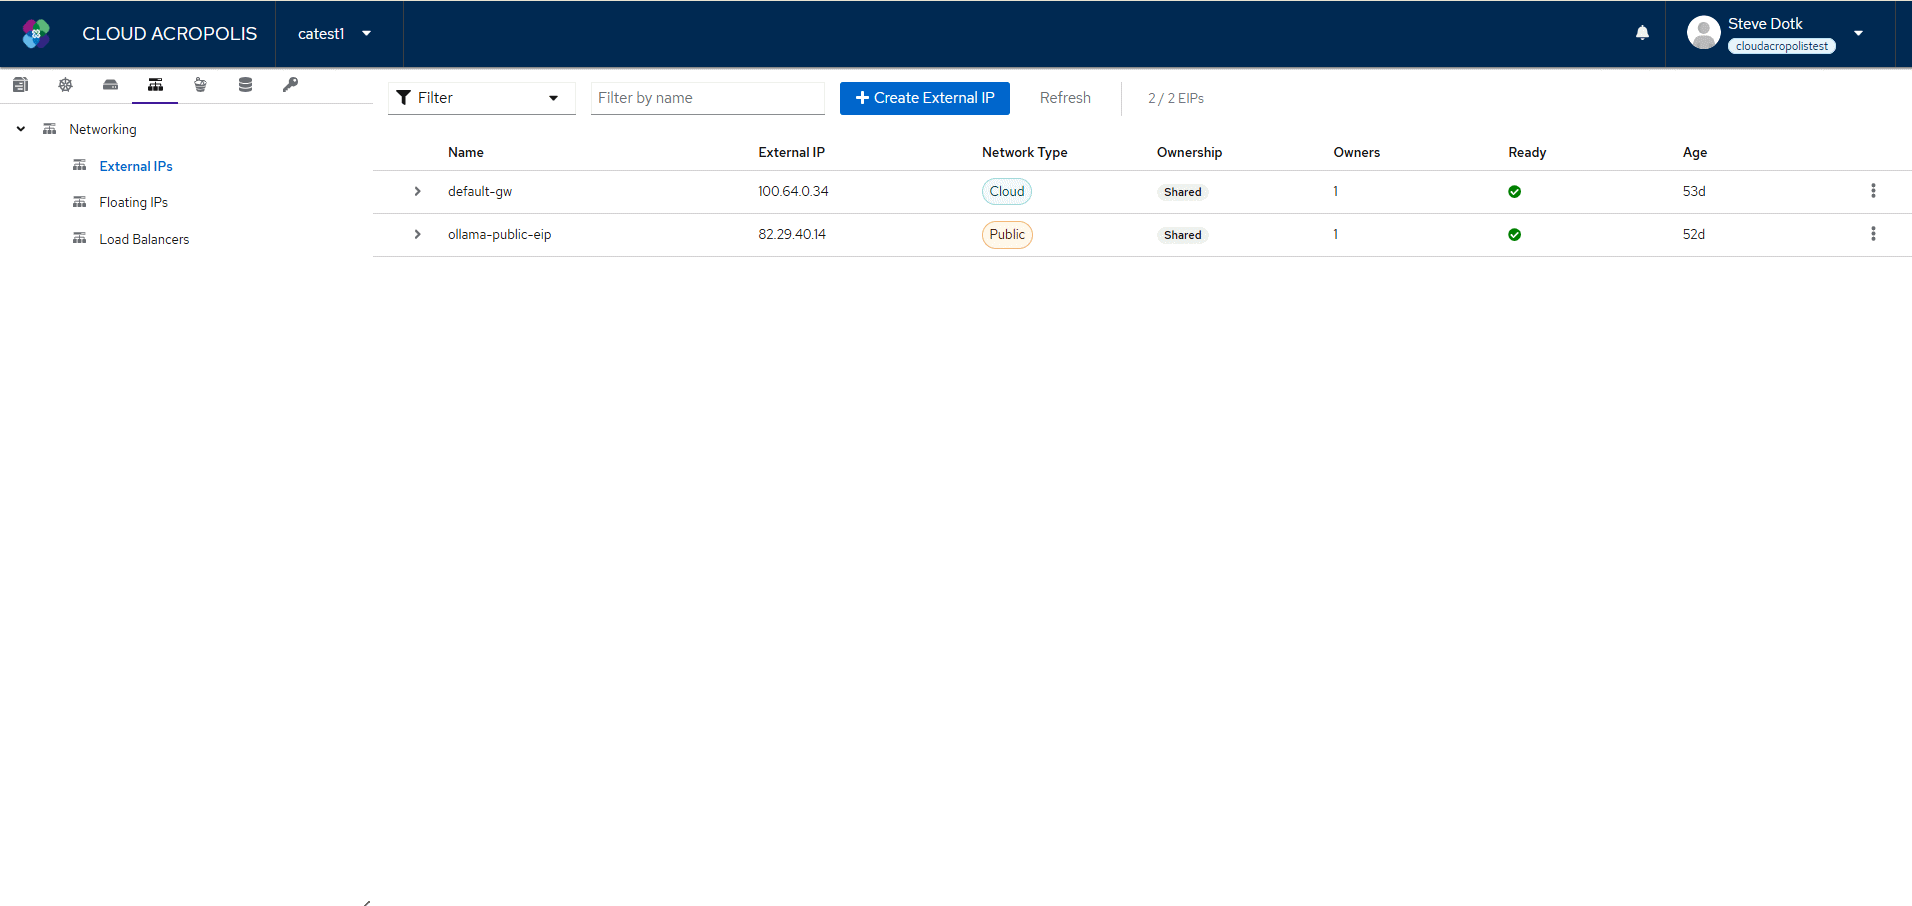
Chaque projet dispose de son propre VPC. Publiez vos charges de travail avec des équilibreurs de charge, une IPv4 publique dédiée et le HTTPS automatique.
Stockage
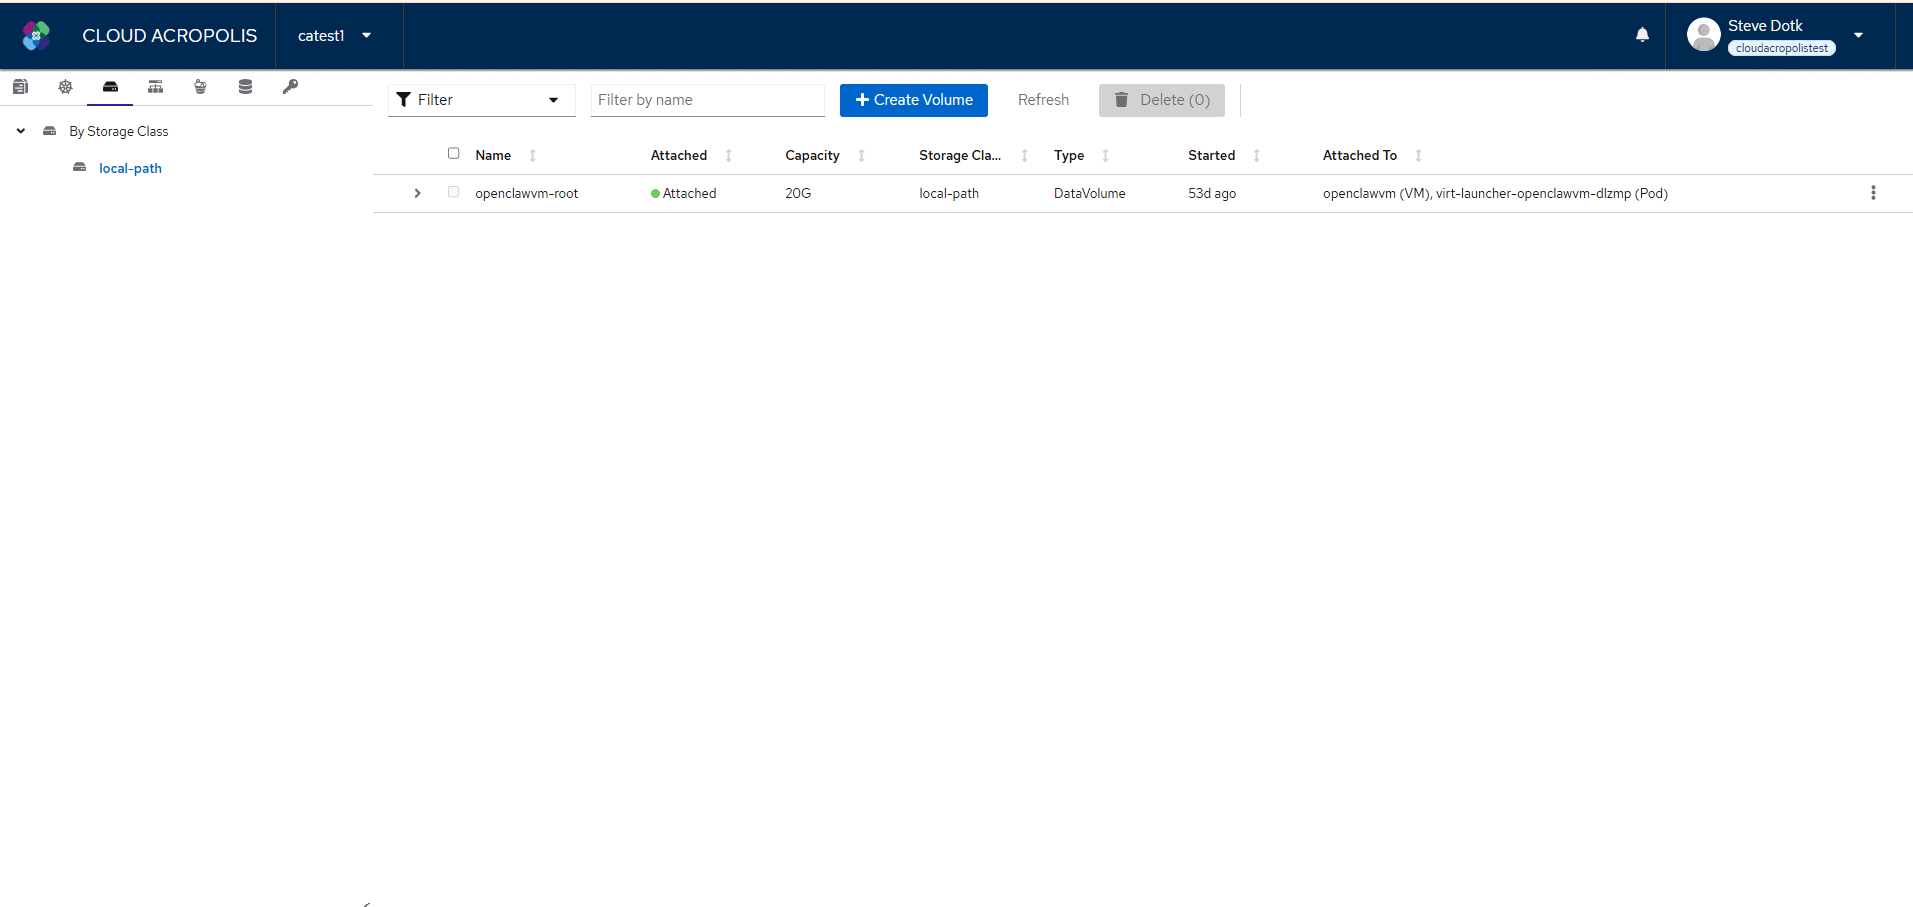
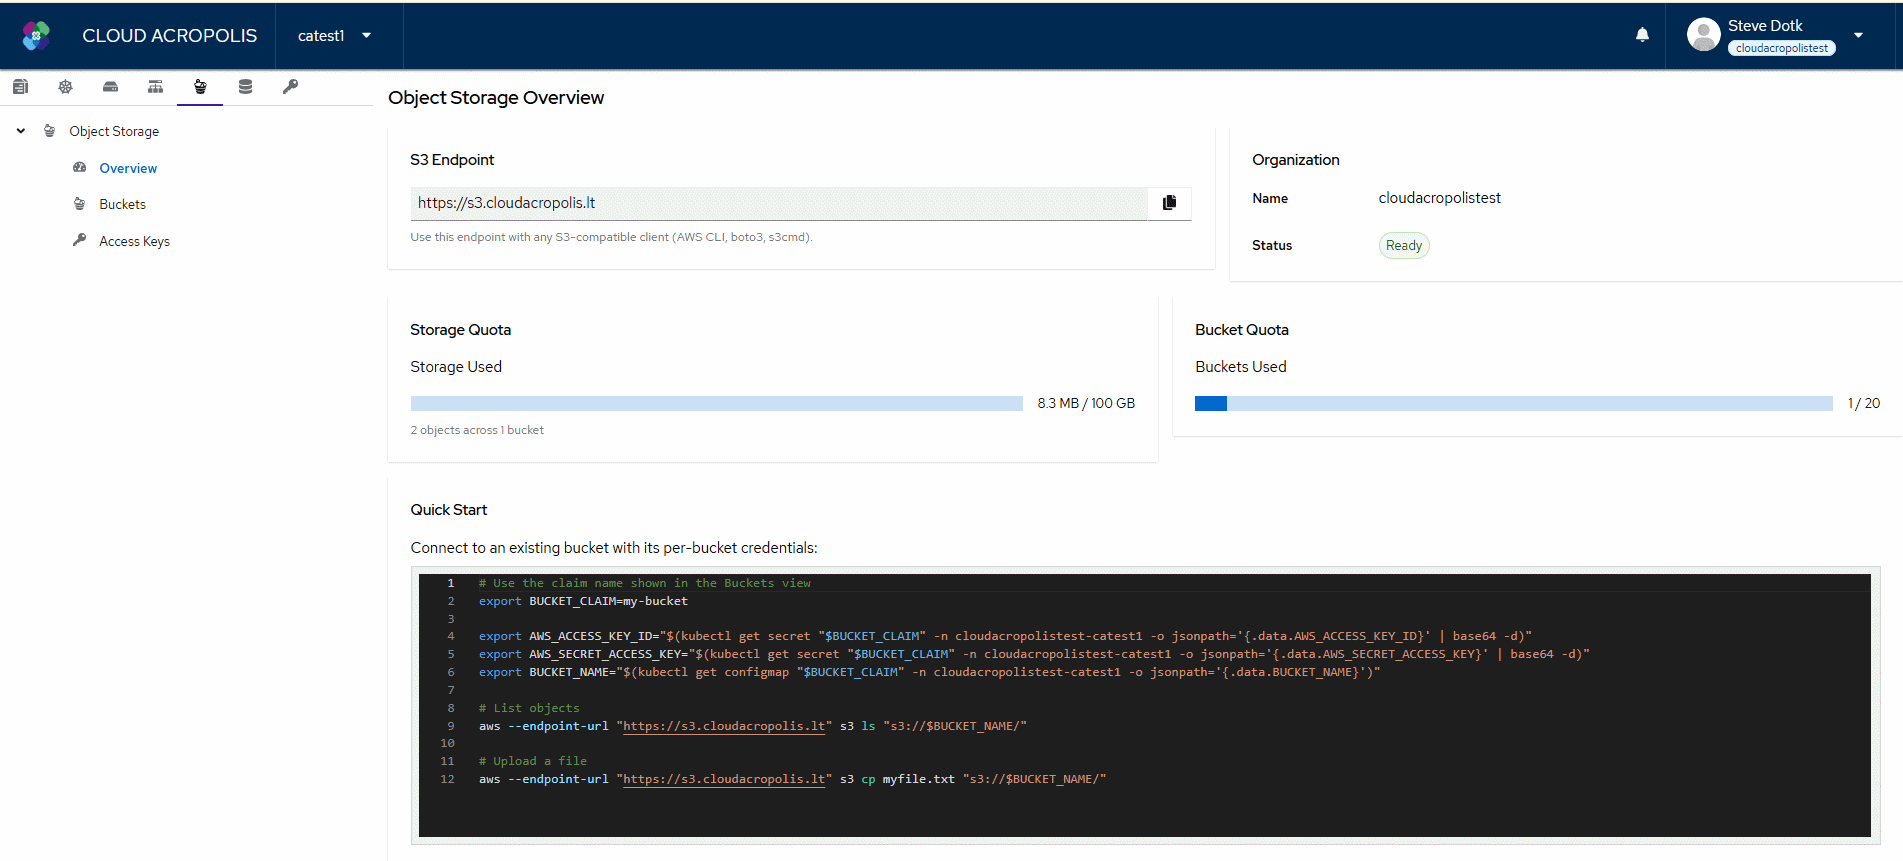
Des volumes bloc NVMe persistants pour les conteneurs et les machines virtuelles, ainsi qu'un stockage objet compatible S3 avec vos propres identifiants.
Déployez directement dans un projet avec son kubeconfig, sans cluster préalable, ou exécutez des machines virtuelles Linux et Windows sur le même réseau que vos conteneurs. Les outils Helm, Terraform et GitOps fonctionnent avec votre projet.
Kubernetes Container Orchestration
Deploy containers that automatically scale, heal, and balance across your infrastructure
Container Orchestration
Automatically deploy and manage containers across nodesSelf-Healing
Failed containers are automatically replacedAuto Scaling
Scale pods up or down based on demandTout ce dont vous avez besoin pour l'orchestration de conteneurs
Opérations automatisées
Les déploiements et retours en arrière automatisés garantissent des déploiements fluides et une récupération instantanée des erreurs.
Répartition intelligente
Découverte de services et répartition de charge intégrées pour une utilisation optimale des ressources.
Stockage d'entreprise
Orchestration de stockage basée sur Ceph pour un stockage de données fiable et persistant.
Récupération automatique
La récupération et le remplacement automatiques des conteneurs garantissent une haute disponibilité.
La sécurité avant tout
Gestion complète des secrets et configurations pour les données sensibles.
Mise à l'échelle dynamique
Mise à l'échelle horizontale et exécution par lots pour une utilisation optimale des ressources.
Gestion optimisée des ressources
Maximisez le potentiel de vos machines virtuelles en allouant automatiquement les conteneurs sur les ressources disponibles. Notre plateforme gère efficacement vos ressources et réduit les dépenses inutiles en faisant évoluer dynamiquement vos applications à la demande.
-
Placement automatisé des conteneurs
-
Optimisation des ressources
-
Mise à l'échelle rentable
Déploiement d'applications simplifié
La plupart des applications open-source et commerciales sont désormais distribuées au format conteneur Docker ou Helm chart, déployables en une seule ligne de commande sur votre service Kubernetes. Utilisez notre solution de registre privé géré pour héberger et importer vos propres fichiers de configuration Helm chart et images de conteneurs.
-
Déploiements en un clic
-
Support de registre privé
-
Compatibilité Helm chart
Spécifications techniques
Notre plateforme est conçue pour les charges de travail d'entreprise
Infrastructure
-
99,99% de disponibilité d'infrastructure
-
Cluster HA à 3 nœuds avec vCPU dédiés
-
Matériel de niveau entreprise
-
Infrastructure réseau redondante
Fonctionnalités de la plateforme
-
Déploiements et retours en arrière automatisés
-
Découverte de services intégrée
-
Répartition de charge
-
Capacités d'auto-réparation
Sécurité & conformité
-
Contrôle d'accès basé sur les rôles
-
Gestion des secrets
-
Politiques réseau
-
Surveillance de sécurité
Prêt à déployer vos conteneurs ?
Évitez les tracas d'installation et de maintenance de vos clusters Kubernetes. Commencez dès aujourd'hui.